

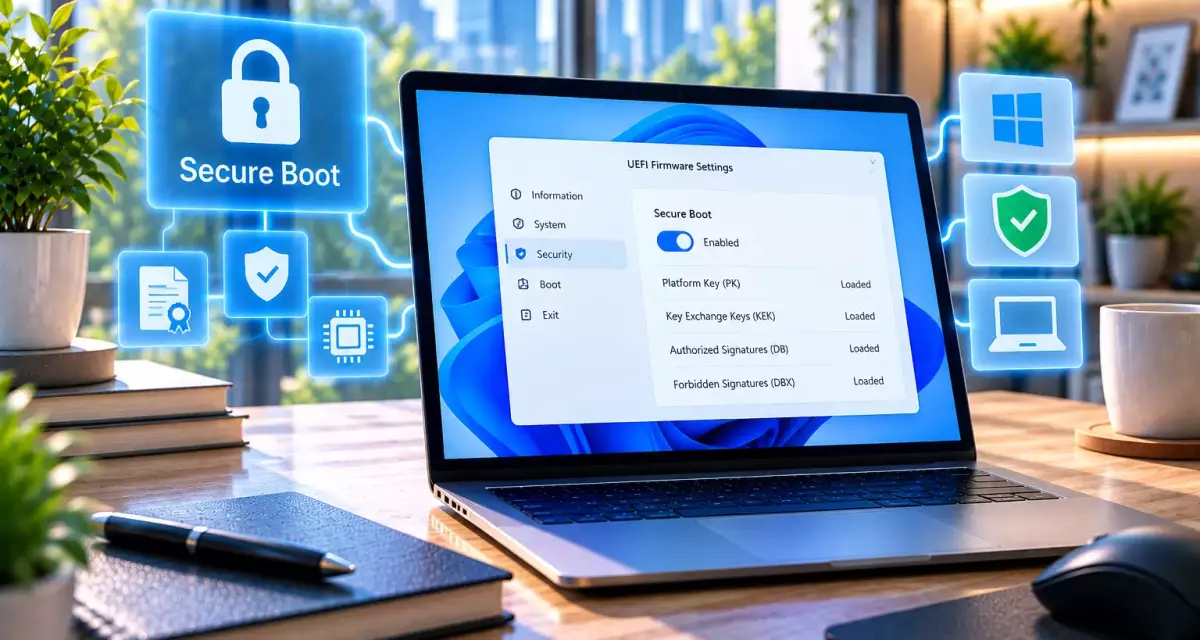
Почему Windows 11 обновляет сертификаты Secure Boot
В 2026 году Microsoft проводит одно из наиболее важных изменений в инфраструктуре безопасной загрузки Windows 11. Сертификаты Secure Boot, использовавшиеся с 2011 года, достигают срока окончания действия и постепенно заменяются новым набором сертификатов 2023 года.
Для обычного пользователя это изменение почти незаметно: на большинстве современных компьютеров новые сертификаты устанавливаются автоматически через Windows Update. Однако технически речь идет о важной части цепочки доверия, которая определяет, какой загрузочный код может выполняться до запуска самой Windows.
Без перехода на новые сертификаты компьютер не обязательно перестанет работать, но со временем может лишиться новых механизмов защиты загрузчика и UEFI.
Где скачать актуальную Windows 11 с поддержкой новых сертификатов
Новые сертификаты Secure Boot распространяются вместе с обслуживанием поддерживаемых версий Windows. После чистой установки системы рекомендуется установить последние накопительные обновления через Windows Update.
Файл для загрузки Скачать Windows 11 Pro (Профессиональная) Скачать Файл для загрузки Скачать Windows 11 Home (Домашняя) Скачать
Что такое Secure Boot
Secure Boot — механизм безопасности, встроенный в UEFI современных компьютеров.
Он проверяет цифровые подписи компонентов, которые запускаются до загрузки Windows.
К таким компонентам относятся:
- Windows Boot Manager;
- UEFI-приложения;
- Option ROM;
- сторонние загрузчики;
- некоторые драйверы предзагрузочной среды.
Если подпись не соответствует доверенной цепочке, прошивка может заблокировать выполнение такого кода.
Почему Secure Boot использует сертификаты
UEFI должна понимать, каким издателям можно доверять.
Для этого в прошивке хранится набор ключей и сертификатов.
Они определяют:
- кто имеет право обновлять базы Secure Boot;
- какие загрузчики считаются доверенными;
- какие подписи разрешены;
- какие подписи должны быть отозваны.
Почему сертификаты 2011 года нужно менять
Первоначальный набор Microsoft Secure Boot появился еще в начале эпохи Windows 8 и UEFI Secure Boot.
Срок действия этих сертификатов ограничен.
В 2026 году несколько основных сертификатов достигают даты истечения, поэтому Microsoft заранее переводит экосистему на новые ключи 2023 года.
Какие старые сертификаты истекают
| Сертификат | Дата истечения |
|---|---|
| Microsoft Corporation KEK CA 2011 | 24 июня 2026 года |
| Microsoft UEFI CA 2011 | 27 июня 2026 года |
| Microsoft Windows Production PCA 2011 | 19 октября 2026 года |
Какие сертификаты приходят им на смену
Microsoft использует новый набор сертификатов 2023 года.
- Microsoft Corporation KEK 2K CA 2023;
- Microsoft UEFI CA 2023;
- Microsoft Option ROM UEFI CA 2023;
- Windows UEFI CA 2023.
Каждый из них выполняет свою функцию в цепочке Secure Boot.
Что делает Microsoft Corporation KEK 2K CA 2023
KEK означает Key Enrollment Key.
Он используется для авторизации изменений в базах Secure Boot.
Через него могут подписываться обновления разрешенной базы DB и базы отозванных подписей DBX.
Что такое база DB
DB — это база разрешенных подписей Secure Boot.
В ней хранятся сертификаты и подписи кода, которому разрешено выполняться в UEFI-среде.
Если загрузчик подписан доверенным сертификатом из DB, Secure Boot может разрешить его запуск.
Что такое DBX
DBX — база запрещенных или отозванных подписей.
Если определенный загрузчик признан уязвимым, Microsoft может добавить его подпись или хэш в DBX.
После этого Secure Boot будет блокировать его даже в том случае, если раньше он считался доверенным.
Для чего нужен Windows UEFI CA 2023
Этот сертификат используется для подписывания современных версий Windows Boot Manager.
Он заменяет Microsoft Windows Production PCA 2011 в новой цепочке доверия.
Что делает Microsoft UEFI CA 2023
Этот сертификат используется для доверия сторонним UEFI-приложениям и загрузчикам.
Он особенно важен для систем, где помимо Windows используются другие загрузочные компоненты.
Почему появился отдельный Microsoft Option ROM UEFI CA 2023
Раньше один сертификат использовался сразу для нескольких категорий UEFI-кода.
В новой архитектуре Microsoft разделила доверие к сторонним загрузчикам и Option ROM.
Это дает более точный контроль.
Что такое Option ROM
Option ROM — код, который может находиться в прошивке дополнительного оборудования.
Например:
- сетевого адаптера;
- RAID-контроллера;
- видеокарты;
- другого PCIe-устройства.
Такой код может выполняться еще до запуска операционной системы.
Перестанет ли Windows загружаться после истечения старых сертификатов
Нет, автоматического массового отказа загрузки Microsoft не ожидает.
Компьютер с устаревшими сертификатами может продолжить включаться и загружать установленную Windows.
Обычные обновления системы тоже продолжат устанавливаться.
В чем тогда реальная проблема
Главный риск связан не с текущей загрузкой, а с будущими защитными обновлениями.
Компьютер без новых сертификатов может больше не получать некоторые изменения Secure Boot, включая:
- новые версии Windows Boot Manager;
- обновления DB;
- новые DBX revocations;
- исправления новых уязвимостей загрузочной цепочки.
Почему это становится опаснее со временем
На момент истечения сертификата компьютер может продолжать работать абсолютно нормально.
Проблема появляется позже, если будет обнаружена новая уязвимость в boot chain.
Актуальное устройство сможет получить новую подпись, обновление загрузчика или revocation, а устаревшая конфигурация Secure Boot — нет.
Связан ли переход с загрузочными вирусами
Да, косвенно.
Secure Boot предназначен именно для защиты от кода, который пытается запуститься раньше Windows.
К таким угрозам могут относиться:
- bootkit;
- rootkit предзагрузочной среды;
- измененный загрузчик;
- вредоносное UEFI-приложение.
Как Windows получает новые сертификаты
Для большинства домашних пользователей обновление выполняется автоматически.
Microsoft доставляет необходимые изменения через Windows Update.
Система проверяет совместимость устройства и постепенно применяет новую цепочку доверия.
Почему Microsoft не обновляет все устройства одновременно
Secure Boot тесно связан с прошивкой материнской платы.
Ошибка в этой области потенциально может привести к проблемам загрузки.
Поэтому Microsoft использует постепенное развертывание и применяет обновления только к устройствам, для которых уверена в совместимости.
Что такое high-confidence targeting
Microsoft использует данные о конкретных моделях устройств и их прошивках.
Если конфигурация считается совместимой, она получает обновление автоматически.
Если есть риск, распространение может быть отложено.
Нужно ли домашнему пользователю что-то делать вручную
В большинстве случаев — нет.
Для поддерживаемого компьютера достаточно:
- не отключать Windows Update;
- устанавливать актуальные cumulative updates;
- при необходимости обновлять UEFI или BIOS от производителя.
Как проверить состояние сертификатов Secure Boot
Microsoft добавила соответствующую информацию в приложение Windows Security.
Откройте:
«Безопасность Windows → Безопасность устройства → Secure Boot».
На поддерживаемых версиях Windows здесь отображается информация о состоянии перехода на новые сертификаты.
Когда появился этот статус в Windows Security
Microsoft начала выводить дополнительные сведения о сертификатах Secure Boot в приложении Windows Security с апреля 2026 года.
Пользователь может увидеть, получил ли компьютер новые сертификаты и требуется ли дополнительное действие.
Что делать, если Windows сообщает, что обновление сертификатов не выполнено
Сначала следует проверить обычные обновления системы.
- Откройте Windows Update.
- Установите все актуальные обновления.
- Перезагрузите компьютер.
- Снова проверьте Windows Security.
Может ли потребоваться обновление BIOS или UEFI
Да.
Некоторые компьютеры не могут принять новую конфигурацию Secure Boot только средствами Windows.
В таком случае производитель может выпустить обновленную прошивку.
Где искать новую прошивку
Использовать следует только официальный источник производителя устройства или материнской платы.
Для ноутбуков лучше искать обновление по точной модели.
Для готового OEM-компьютера — по серийному семейству устройства.
Стоит ли обновлять BIOS только ради Secure Boot
Если производитель явно указывает поддержку новых Secure Boot certificates или исправление соответствующей проблемы, обновление может быть необходимо.
При этом прошивку всегда следует устанавливать строго по инструкции производителя.
Почему обновление UEFI требует осторожности
В отличие от обычного приложения, прошивка запускается до Windows.
Неудачное обновление может привести к серьезным проблемам загрузки.
Поэтому во время прошивки нельзя:
- отключать питание;
- прерывать процесс;
- использовать прошивку от другой модели.
Как Secure Boot связан с BitLocker
BitLocker может использовать TPM и измерения загрузочной цепочки для проверки целостности системы.
Изменения UEFI и Secure Boot иногда влияют на ожидаемые значения TPM.
Поэтому перед ручными изменениями прошивки полезно иметь доступ к BitLocker Recovery Key.
Нужно ли отключать BitLocker перед обновлением сертификатов
Для обычного автоматического обновления через Windows Update пользователь обычно не должен вручную менять настройки.
Если планируется обновление BIOS или ручная работа с Secure Boot, следует ориентироваться на инструкцию производителя устройства.
Где хранится ключ восстановления BitLocker
Он может находиться:
- в учетной записи Microsoft;
- в корпоративной учетной записи;
- в Active Directory или Entra ID;
- в сохраненном пользователем файле;
- на распечатанной копии.
Стоит ли отключать Secure Boot
Нет. Отключение Secure Boot не является способом решения проблемы истекающих сертификатов.
Наоборот, пользователь теряет защиту загрузочной цепочки.
Правильное решение — обновить цепочку доверия, а не отключить ее.
Как проверить, включен ли Secure Boot
Это можно сделать несколькими способами.
Самый простой:
- Нажмите Win + R.
- Введите msinfo32.
- Нажмите Enter.
- Найдите пункт Secure Boot State.
Если функция активна, должно отображаться значение On.
Можно ли включить Secure Boot на старом компьютере
Это зависит от прошивки.
Компьютер должен поддерживать UEFI Secure Boot.
На некоторых старых системах используется Legacy BIOS или CSM, где современный Secure Boot недоступен.
Почему Secure Boot важен для Windows 11
Secure Boot является частью базовой модели безопасности Windows 11.
Совместимый компьютер должен поддерживать эту технологию, хотя конкретные настройки зависят от устройства и сценария установки.
Как переход влияет на dual boot
На компьютерах с несколькими операционными системами ситуация сложнее.
Сторонний загрузчик также должен быть подписан сертификатом, которому доверяет новая конфигурация Secure Boot.
Поэтому перед обновлением стоит убедиться, что используемый Linux-дистрибутив или другой bootloader совместим с новой цепочкой.
Перестанет ли Linux автоматически запускаться
Не обязательно.
Современные дистрибутивы используют подписанные загрузчики, совместимые с Secure Boot.
Но редкие, старые или самостоятельно подписанные конфигурации могут потребовать дополнительной проверки.
Почему Microsoft разделила доверие к сторонним загрузчикам и Option ROM
Новый набор 2023 года делает архитектуру более гибкой.
Производитель может разрешить определенную категорию кода, не расширяя доверие на другие категории.
Например, можно отдельно разрешить Option ROM без автоматического доверия ко всем сторонним bootloader.
Что изменилось для новых компьютеров с Windows 11
Для новых устройств требования уже ориентированы на сертификаты 2023 года.
Microsoft рекомендует OEM-производителям поставлять новые системы с Microsoft Corporation KEK 2K CA 2023 и Windows UEFI CA 2023.
Что требуется от устройств Windows 11 25H2 и новее
Для новых OEM-систем Microsoft уже описывает конфигурацию Secure Boot с новыми сертификатами 2023 года.
Это значит, что переход постепенно становится стандартной конфигурацией для новых компьютеров.
Что происходит со старыми сертификатами после обновления
Они не обязательно удаляются мгновенно.
На переходный период система может сохранять старые элементы цепочки ради совместимости.
Конкретная конфигурация зависит от производителя, прошивки и сценария использования.
Почему Microsoft не может просто удалить все старые ключи сразу
Такое действие могло бы нарушить загрузку старых компонентов.
Например:
- старого recovery media;
- UEFI-приложения;
- стороннего bootloader;
- Option ROM;
- корпоративного загрузочного инструмента.
Поэтому переход выполняется поэтапно.
Повлияет ли обновление на загрузочную флешку Windows
Современные установочные носители должны использовать актуально подписанный Windows Boot Manager.
Очень старые загрузочные носители в будущем потенциально могут оказаться несовместимыми с более строгой новой конфигурацией Secure Boot.
Нужно ли создавать новую установочную флешку
Если носитель был создан много лет назад, разумно использовать актуальный образ Windows.
Это особенно важно для современных устройств с обновленной цепочкой Secure Boot.
Повлияет ли переход на WinRE
Windows Recovery Environment использует ту же общую загрузочную инфраструктуру Windows.
Microsoft учитывает совместимость recovery scenarios при постепенном развертывании новых сертификатов.
Что будет с компьютером, который больше не получает обновления производителя
Если UEFI конкретного устройства несовместима с новой цепочкой и производитель не выпускает прошивку, переход может оказаться ограниченным.
Windows при этом может продолжать запускаться, но полнота будущей Secure Boot защиты будет зависеть от конфигурации устройства.
Как узнать, требуется ли обновление именно вашему компьютеру
Лучший ориентир — Windows Security и Windows Update.
Если Microsoft или производитель требуют дополнительных действий, это обычно отображается через системный статус или документацию конкретной модели.
Нужно ли самостоятельно импортировать сертификаты в UEFI
Обычному домашнему пользователю этого делать не следует.
Ручное редактирование DB, DBX или KEK без точного понимания инфраструктуры Secure Boot может привести к проблемам загрузки.
Предпочтительный путь — Windows Update и официальная прошивка OEM.
Почему ручное редактирование ключей рискованно
Если удалить нужный сертификат или добавить неправильную конфигурацию, UEFI может перестать доверять Windows Boot Manager.
В таком случае система может не загрузиться при включенном Secure Boot.
Как действовать обычному пользователю Windows 11
- Оставьте Secure Boot включенным.
- Регулярно устанавливайте обновления Windows.
- Проверьте статус в Windows Security.
- Установите актуальную прошивку, если ее рекомендует производитель.
- Сохраните доступ к BitLocker Recovery Key перед ручным обновлением BIOS.
Что делать организациям
В корпоративной среде переход требует большего контроля.
Администраторам стоит:
- провести инвентаризацию устройств;
- проверить состояние сертификатов;
- оценить совместимость прошивок;
- протестировать BitLocker;
- проверить custom bootloader;
- обновить bootable media;
- контролировать rollout через инструменты управления.
Почему корпоративный переход сложнее
Организации могут использовать:
- нестандартные UEFI-настройки;
- собственные загрузочные образы;
- PXE;
- Linux dual boot;
- виртуальные машины;
- старое специализированное оборудование.
Для таких систем автоматическая схема домашнего ПК может быть недостаточной.
Затрагивает ли проблема виртуальные машины
Да, если виртуальная машина использует Secure Boot.
Microsoft отдельно публикует рекомендации для Trusted Launch VM, Confidential VM, Windows 365 и других виртуальных сценариев.
Нужно ли паниковать из-за истечения сертификатов
Нет.
Microsoft начала переход задолго до окончательной даты истечения последнего основного сертификата.
Большинство поддерживаемых домашних устройств получают новые сертификаты автоматически.
Почему октябрь 2026 года тоже важен
Хотя первые сертификаты истекли еще в июне, Microsoft Windows Production PCA 2011 действует до 19 октября 2026 года.
Он связан с подписью Windows Boot Manager, поэтому переход продолжается в течение всего года.
Можно ли продолжать пользоваться Windows 11 после октября
Да. Истечение старого сертификата само по себе не является датой блокировки Windows.
Основная задача Microsoft — обеспечить компьютеру новую цепочку доверия для будущих защитных обновлений.
Нужна ли отдельная лицензия для обновления Secure Boot
Нет. Новые сертификаты распространяются как часть обслуживания поддерживаемых версий Windows и прошивки устройства.
Что нужно знать пользователю Windows 11 о новых сертификатах Secure Boot
Переход с сертификатов 2011 года на набор 2023 года — не обычное визуальное обновление Windows, а замена фундаментальной части цепочки доверия Secure Boot.
Старые Microsoft Corporation KEK CA 2011 и Microsoft UEFI CA 2011 достигли срока истечения в июне 2026 года, а Microsoft Windows Production PCA 2011 действует до 19 октября 2026 года.
Это не означает, что компьютер без обновления внезапно перестанет включаться. Windows способна продолжить загрузку и получать обычные обновления. Однако такая система может лишиться будущих средств защиты Windows Boot Manager, Secure Boot DB и DBX, необходимых для противодействия новым угрозам ранней загрузки.
Для большинства домашних компьютеров переход выполняется автоматически через Windows Update. Основная рекомендация — поддерживать Windows и прошивку устройства в актуальном состоянии, не отключать Secure Boot и проверять его статус через Windows Security.
Ручное вмешательство в Secure Boot keys обычно не требуется. Если конкретному устройству необходим BIOS или UEFI update, использовать следует только официальную прошивку производителя.
Комментарии (0)
Оставьте вопрос, дополнение или поделитесь своим опытом.
Оставьте вопрос, отзыв или дополнение по материалу.